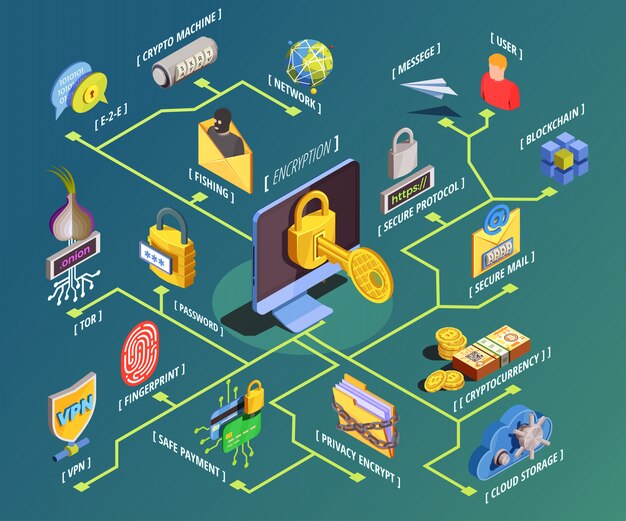
Изучите основы симметричного и асимметричного шифрования. Убедитесь, что понимаете преимущества и недостатки каждого варианта. Для простых задач подойдет симметричный метод, тогда как для более сложных сценариев лучше использовать асимметричный. Это создаст прочную основу для дальнейших шагов.
Разработайте схему обработки данных. Определите, как будут зашифровываться входные сообщения, и каким алгоритмом. Для повышения надежности используйте современные стандарты, например, AES или RSA. Важным моментом станет формирование ключа и его защита – именно от сложности хранения и передачи ключей зависит безопасность всей системы.
Создайте пошаговый план реализации. Detailed instruction поможет последовательно реализовать схему, избегая ошибок. Не забудьте включить создание пользовательского интерфейса или API, в зависимости от назначения шифратора. Обеспечьте возможность тестирования каждого элемента системы для выявления слабых мест на ранней стадии.
Основы построения схемы шифратора: минералы практической реализации
Для создания надежной схемы шифратора используйте комбинацию логических элементов, оптимально сочетающих скорость работы и устойчивость к внешним воздействиям. Начинайте с выбора базовых блоков: AND, OR, NOT, XOR и их вариаций. Эти компоненты позволяют реализовать основные криптографические операции.
Рассмотрите применение 2- или 3-ступенчатых цепочек, чтобы увеличить сложность преобразования данных. Например, последовательное соединение XOR и AND блоков создает эффект запутывания, увеличивающий сопротивляемость атакующим попыткам анализировать поток информации.
Обеспечьте минимизацию логических путей, избегая избыточных соединений, чтобы снизить вероятность ошибок и повысить надежность работы схемы. Для этого используйте схему минимизации логических выражений через карта Карно или алгоритмы упрощения.
Будьте внимательны к разнесению функций по разным модулям: шифрованию, дешифрованию и контролю целостности. Такой подход позволяет легко модифицировать схему и внедрять новые методы защиты, не затрагивая все устройство полностью.
Реализуйте тесты каждой части схемы с помощью симуляторов, чтобы выявлять узкие места. Использование таких программ, как Quartus или ModelSim, помогает увидеть возможные логические коллизии и оптимизировать последовательность работы.
Наконец, при практической сборке учитывайте особенности конкретных элементов: тепловыделение, электромагнитные помехи и энергопотребление. Это значительно повысит устойчивость схемы в условиях эксплуатации и сохранит долгосрочную работоспособность.
Выбор алгоритма шифрования: симметричные и асимметричные методы
Для обеспечения надежной защиты данных необходимо определить, какой тип шифра лучше всего подходит под задачу. Основное отличие между симметричными и асимметричными алгоритмами заключается в использовании ключей: симметричные используют один ключ для шифрования и расшифровки, а асимметричные – пару ключей: публичный для шифровки и приватный для расшифровки.
Если требуется шифрование больших объемов информации внутри системы, выбирайте симметричные алгоритмы, такие как AES или ChaCha20. Они работают быстрее и требуют меньше ресурсов, что делает их предпочтительными для защиты файлов, баз данных или потоковых данных.
При необходимости обмена зашифрованными сообщениями между двумя сторонами без предварительного согласования ключей стоит использовать асимметричные схемы, например RSA или ECC. Эти алгоритмы позволяют безопасно делиться ключами и обеспечивают цифровую подпись, что укрепляет доверие и целостность данных.
Обратите внимание на уровень безопасности. Современные симметричные алгоритмы, такие как AES с ключами длиной не менее 256 бит, обеспечивают высокий уровень защиты от взлома. Асимметричные алгоритмы, особенно ECC, предлагают более короткие ключи при аналогичной стойкости и занимают меньше ресурсов при обработке.
Комбинирование методов – распространенная практика. Например, используют симметричный ключ для шифрования данных, а затем шифруют этот ключ с помощью публичного ключа получателя. Такой подход применяется в протоколах типа TLS, повышая безопасность всей системы.
Выбор конкретного алгоритма зависит от контекста: для внутреннего шифрования – предпочтительнее симметричные схемы, для обмена ключами и электронной подписи – асимметричные. Постоянно следите за обновлениями стандартов и рекомендациями безопасности, чтобы сохранять актуальность используемых методов.
Компоненты схемы: ключевые элементы и их функции
Следующий важный элемент – это алгоритм шифрования. Он определяет порядок преобразования исходных данных в защищенный формат, поэтому его характеристикам необходимо уделять особое внимание: сложность и уровень защиты должны соответствовать целям использования.
Модуль генерации рандомных чисел обеспечивает уникальность ключей при каждой операции, предотвращая возможность предсказания результатов шифрования. Этот компонент активирует генерация случайных значений, повышая безопасность системы.
Важной частью схемы является механизм внедрения и извлечения ключа – это интерфейс, через который ключи вводятся в схему и извлекаются из нее. Надежность и защита этого узла помогают избежать несанкционированного доступа.
Для повышения устойчивости к атакам используют дополнительные компоненты – фильтры и маскировочные элементы. Они затрудняют анализ схемы и усложняют попытки взлома.
Обязательное наличие механизма авторизации и контроля доступа позволяет ограничить возможности использования схемы определенными пользователями и группами. Это обеспечивает дополнительный уровень защиты данных.
В отдельных случаях в схему внедряют элементы контроля целостности, например, контрольные суммы или алгоритмы хеширования, что позволяет обнаружить любые изменения данных после расшифровки и предотвратить их использование злоумышленниками.
Обеспечение защиты ключей: хранение и управление
Храните ключи в зашифрованных контейнерах с использованием аппаратных модулей безопасности (HSM), которые защищают данные от несанкционированного доступа. Применяйте многофакторную аутентификацию для доступа к управлению ключами, отключая возможность использования ключей без авторизации нескольких уровней.
Регулярно обновляйте пароли и использующиеся сертификаты, исключая повторное использование старых комбинаций. Введите протокол ротации ключей, чтобы регулярно менять их и минимизировать риски при компрометации. Не задавайте единого хранения для всех ключей: сегментируйте их по уровням важности и доступности.
Контролируйте все операции с ключами с помощью подробных журналов и систем аудита. Эти записи помогут быстро обнаружить подозрительные действия и восстановить цепочку событий при необходимости. Ограничьте доступ к ключам только тем сотрудникам, у которых есть строгие полномочия, и внедряйте системные ограничения, препятствующие копированию или удалению ключей.
Используйте криптографические библиотеки, прошедшие проверку временем и прошедшие сертификацию, чтобы управлять ключами внутри программных решений. Устанавливайте строгие политики безопасности, исключающие хранение ключей в открытом виде и автоматизирующие процессы резервного копирования с добавлением шифрования для защиты данных в хранении.
Обработка входных данных: подготовка и стандартизация
Для надежной работы шифратора необходимо выполнить тщательную подготовку входных данных. Начинайте с удаления лишних пробелов и специальных символов, которые могут мешать алгоритму. Используйте функции нормализации текста, например, приводите все символы к одному регистру, чтобы исключить различия из-за регистра букв.
Стандартизация данных включает преобразование входных строк в единый формат. Если шифратор работает только с буквами английского алфавита, удалите все, что не входит в этот диапазон. Для шифров, использующих цифры и знаки препинания, оставляйте только допустимые символы, исключая всё остальное.
Обеспечьте одинаковую длину входных данных, добавляя недостающие символы или обрезая длинные строки. Это особенно важно для блоковых шифров, где размер блока критичен. Перед шифрованием выполните преобразование в фиксированную длину с помощью метода дополнения или усечения.
| Шаг | Действие | Инструменты |
|---|---|---|
| 1 | Очистка текста от пробелов и спецсимволов | Функции replace, regex |
| 2 | Преобразование регистра (например, к нижнему) | toLowerCase(), toUpperCase() |
| 3 | Удаление недопустимых символов | Фильтрация по диапазону |
| 4 | Обеспечение одинаковой длины блока | Дополнение или обрезка строки |
—
Sponsor
Практические идеи и советы по созданию надежного шифратора
Используйте длинные ключи с высоким энтропийным уровнем, чтобы усложнить подбор пароля. Генерируйте их случайным образом и храните в защищенных менеджерах паролей.
Применяйте проверенные криптографические алгоритмы, такие как AES или ChaCha20. Не изобретайте собственные шифры – это рискованно и часто приводит к уязвимостям.
Объединяйте симметричные и асимметричные методы шифрования, чтобы добиться большей гибкости и уровня защиты. Например, используйте RSA для обмена ключами, а AES – для шифрования данных.
Обеспечьте безопасность хранения ключей: разделяйте их и используйте аппаратные модули безопасности (HSM). Не сохраняйте ключи в коде или на открытых носителях.
Регулярно обновляйте механизмы шифрования и проверяйте уязвимости с помощью автоматических сканеров. Антивирусное программное обеспечение и мониторинг сетевых атак также повышают безопасность.
Проводите тестирование системы шифрования на предмет утечек и слабых мест. Используйте такие инструменты, как тесты на устойчивость к криптоанализу или анализ боковых каналов.
При проектировании интерфейса избегайте утечек данных через логирование или ошибочные сообщения. Используйте шифрование даже для сообщений об ошибках и логов.
| Идея | Рекомендуемый подход |
|---|---|
| Длина ключа | Используйте как минимум 256 бит для ключей шифра |
| Алгоритмы защиты | Обращайтесь к проверенным стандартам, избегайте самодельных решений |
| Обмен ключами | Используйте асимметричные системы для распределения секретов |
| Защита ключей | Применяйте аппаратные модули и разделение доступа |
| Обновление системы | Периодически проверяйте новые уязвимости и обновляйте компоненты шифратора |
| Тестирование | Используйте криптоанализ и нагрузочные тесты для оценки уязвимостей |
Использование сложных комбинаций логических элементов
Для повышения надежности шифратора интегрируйте комбинации AND, OR и XOR в единый блок. Например, создайте структуру, где выход XOR соединен с входом AND, а результат объединен с сигналом через OR. Такой подход усложняет анализ схемы и усложняет восстановление исходного ключа злоумышленником.
Дополнительно используйте цепочки с последовательным и параллельным соединением логических элементов. В параллельных ветках применяйте разные комбинации элементов, а их выходы соединяйте через финальный XOR, который дает итоговый результат шифрования. Это усложнит предсказание поведения схемы при попытке ее взлома.
Обращайте внимание на создание сложных условий, при которых один элемент управляет работой другого. Например, включите в схему элементы типа NOR или NAND, чтобы ввести дополнительные уровни условной логики. Такой подход увеличит маскировку и сделает схему более стойкой к попыткам анализа.
Используйте многоступенчатые цепи, где результат одного типа логического элемента служит входом для другого, создавая цепочку зависимостей. Комбинирование элементов в сложные структуры позволяет сформировать многоуровневую защиту, при этом не увеличивая чрезмерно размер схемы и не ухудшая скорость работы.
Комплексные комбинации логических элементов помогают сформировать уникальные логические функции внутри шифратора, что затрудняет разработку обратных алгоритмов. Такой подход особенно актуален при создании многоуровневых систем, обеспечивающих высокий уровень защиты данных.
Внедрение многоуровневого шифрования
Начинайте с использования уникальных ключей на каждом уровне шифрования, чтобы увеличить сопротивляемость атакам. Создайте отдельные ключи для симметричного и асимметричного шифрования, комбинируя их в последовательности, которая сложна для взлома.
Добавляйте дополнительные уровни шифрования, когда есть возможность, например, шифрование данных перед отправкой и повторное шифрование при хранении. Между этими этапами используйте разные алгоритмы, чтобы усложнить анализ угрозам.
Настраивайте каждый слой таким образом, чтобы он использовал разные ключи и методы, например, комбинируя AES для симметричного шифрования с RSA для обмена ключами. Убедитесь, что ключи для каждого уровня защищены отдельными защинами, например, аппаратными модулями или безопасными хранилищами.
Обратите внимание на последовательность шифрования: каждый уровень добавляет сложность, которая усложнит работу злоумышленника при попытке декодировать данные. Этот принцип можно расширять, включая большее число уровней или комбинируя разные алгоритмы, адаптированные под характер конфиденциальных данных.
Регулярно обновляйте ключи и алгоритмы, чтобы устранять уязвимости. Настраивайте автоматический цикл генерации новых ключей и их безопасного хранения, чтобы снизить риск компрометации.
Используйте многоуровневое шифрование в системах обмена, хранения и обработки данных, чтобы обеспечить максимальную надежность защиты. Внедряя такие схемы, важно соблюдать баланс между уровнем безопасности и производительностью системы.
Обеспечение устойчивости к криптоанализу
Используйте длинные и случайные ключи. Длина ключа значительно влияет на стойкость шифра. Чем длиннее ключ, тем сложнее злоумышленнику провести успешный криптоанализ. Постарайтесь генерировать ключи с высокой энтропией, избегая предсказуемых последовательностей и шаблонов.
Применяйте современные алгоритмы симметричного и асимметричного шифрования. Актуальные стандарты, такие как AES с длиной ключа не менее 256 бит, обеспечивают высокий уровень защиты. Для обмена ключами используйте алгоритмы типа RSA или ECC, которые предоставляют уверенность в безопасности при правильной реализации.
Внедряйте соли и инициализационные векторы (IV). Использование уникальных и случайных IV для каждого шифрования усложняет анализ и предотвращает атаки на одинаковые открытые данные. Совмещайте IV с ключами для создания уникальных криптограм.
Обеспечьте регулярное обновление ключей. Меняйте ключи через определённые интервалы или после определённого объема данных. Это уменьшает риск успешного взлома даже при потенциальных уязвимостях в алгоритмах.
Анализируйте протоколы обмена данными. Убедитесь, что передача ключей и зашифрованных сообщений происходит по защищённым каналам. Используйте защищённые протоколы типа TLS, избегайте передачи ключей в открытом виде и ограничивайте доступ к ключам только доверенным участникам.
Проводите тесты стойкости и симметричные атаки. Регулярно моделируйте попытки взлома, проверяйте защищённость алгоритмов и систему в целом. Используйте известные инструменты для криптоанализа и выявляйте слабые места, устраняя их на ранних этапах.
Тестирование и аудит разработанной схемы
Проведение тестирования начинается с симуляции атак на шифратор, чтобы выявить слабые места. Используйте автоматизированные инструменты для анализа уязвимостей, такие как тестовые сценарии на основе известных методов взлома шифровых схем. Не ограничивайтесь только внешним анализом – проверяйте устойчивость к дифференциальным и линейным атакам.
Обязательно проводите проверку на случайных и предсказуемых входных данных, чтобы убедиться, что алгоритм сохраняет стойкость при разных сценариях использования. Используйте тестовые наборы с изменяемыми ключами и разными типами данных, чтобы оценить реакцию системы.
Для более глубокого анализа возьмите тайм-статистику обработки и вычислительное потребление, что поможет выявить потенциальные уязвимости к сторонним атакам по времени или ресурсам. Анализируйте результаты, ищите закономерности, которые могут указывать на слабые точки.
Обеспечьте аудит кода сторонними специалистами или независимыми экспертами. Они смогут обнаружить возможные логические ошибки, недочеты в реализации или скрытые уязвимости, которые не заметны с первого взгляда.
Дополняйте процесс тестирования регулярными обновлениями и проверками, чтобы схема оставалась защищенной с течением времени. Важно учитывать, что новые методы взлома появляются постоянно, так что аудит должен быть непрерывным и адаптивным.
Интеграция аппаратных и программных решений в одну систему
Для создания надежного шифратора объедините криптографические модули, реализованные на аппаратном уровне, с программным обеспечением, которое управляет ключами и алгоритмами шифрования. Используйте микроконтроллеры или FPGA для выполнения вычислительных задач, обеспечивая высокую производительность и устойчивость к внешним воздействиям. Встроите в систему безопасные элементы хранения ключей, такие как TPM или смарт-карты, чтобы предотвратить их кражу или несанкционированный доступ.
Обеспечьте связь между аппаратной частью и программной оболочкой через защищённые интерфейсы, например, шины I2C, SPI или UART с использованием криптографических протоколов. Это снизит вероятность перехвата данных и вмешательства со стороны злоумышленников. Реализуйте механизмы безопасной прошивки и обновления программного обеспечения, чтобы устранить возможные уязвимости после запуска системы.
Продумайте архитектуру так, чтобы программные компоненты могли реагировать на аппаратные сигналы и состояния, обеспечивая динамическое управление ключами и алгоритмами шифрования в реальном времени. Такой подход повышает гибкость системы и упрощает внесение изменений в алгоритмы без необходимости замены аппаратной части. Включите в систему средства мониторинга и аудита, чтобы выявлять нестандартные ситуации и предотвращать попытки взлома.
В результате интеграции аппаратных и программных элементов создается комплекс, объединяющий быстродействие и безопасность, что делает шифратор устойчивым к современным угрозам и удобным в эксплуатации. Такой подход позволяет максимально использовать преимущества каждого компонента, обеспечивая защищенность данных и контроль доступа в различных сценариях использования.